链式代理的四个核心概念
理解入口、出口、链式转发和代理客户端,就掌握了链式代理的全部逻辑。
入口节点(前置 / 中转)
Entry / Transit Node你的客户端直接连接的节点。通常是机场专线(IPLC / IEPL),提供稳定、低延迟、高带宽的国际出口通道。核心问题:能不能快速出去。
出口节点(落地)
Exit / Landing Node链的最后一跳,真正连接目标网站。通常是原生住宅 IP(SOCKS5 / HTTP)或自建 VPS(VLESS / Trojan),提供干净独享的出口 IP。核心问题:以什么身份出现。
链式转发
Chain / Relay把入口和出口串联起来的机制。流量先经入口加密转发,再发给出口,最终到达目标。入口不知道你访问什么,出口不知道你是谁。
代理客户端
Clash Verge Rev / V2rayN运行在本机的代理软件,负责把流量按规则路由到链式代理。两者都原生支持链式配置,Clash Verge Rev 图形界面更友好,新手推荐;V2rayN 配置更细,适合进阶玩家。
工作原理图解
从单节点代理到链式代理,看懂流量是怎么走的。
▲ 单节点代理:一个节点同时负责速度和身份,IP 被大量用户共享
▲ 链式代理:入口专注速度,出口专注身份,各司其职
为什么需要链式代理?
六大核心优势,用流量成本换取单节点无法实现的速度 + 身份组合。
极速线路
机场专线(IPLC / IEPL)提供低延迟、高带宽的国际出口通道,让你的连接又快又稳。
干净独享 IP
个人独享的落地节点提供原生、纯净的 IP 地址,不被共享滥用,不容易被目标网站识别封禁。
双重隐私保护
入口节点不知道你访问什么,出口节点不知道你是谁。流量经过两层加密转发,隐私更有保障。
灵活组合
入口和出口可以自由搭配。用不同机场节点做前置,搭配不同地区的落地节点,按需切换。
绕过限制
当你的网络环境只允许特定协议出去时,可以用兼容的协议做入口,再转发给出口节点。
解锁流媒体
原生 IP 的落地节点可以解锁 Netflix、Disney+ 等流媒体的地区限制,共享 IP 通常做不到。
入口节点 vs 出口节点
入口是你“怎么过去”,出口是你“以什么身份出现”。
入口节点(Entry / 前置)
你的客户端直接连接的节点职责:提供稳定、低延迟的国际出口通道
来源:通常是机场专线节点(IPLC / IEPL)
特点:速度快、带宽大、线路好
协议:Trojan、VMess、SS 等
核心价值:能不能快速出去
出口节点(Exit / 落地)
链的最后一跳职责:提供原生、干净的最终出口 IP
来源:原生住宅 IP(推荐 Roxy Browser)或自建 VPS
特点:IP 干净独享、不被共享滥用
协议:SOCKS5 / HTTP(住宅)、VLESS / Trojan(自建)
核心价值:以什么身份出现
为什么要分开? 机场节点速度快但 IP 被大量共享(容易被识别/封禁);干净独享的出口(住宅 IP 或自建 VPS)质量好但直连速度可能不理想。链式代理把两者优势结合。
搭建前的准备工作
开始搭建之前,确保你已经准备好以下三样东西。
图形界面友好,配置直观,新手首选
下载最新版 → github.com/clash-verge-rev老牌 Windows 客户端,配置选项更细,适合熟悉协议的玩家
下载最新版 → github.com/2dust/v2rayN原生家庭 ISP IP,干净独享、不被风控。指纹浏览器自带 Roxy IP 服务,开箱即用(SOCKS5 / HTTP),通过本链接注册可享 5% 永久优惠。
注册并领取优惠 → roxybrowser.cn🔧 进阶玩家可选择自建 VPS(VLESS / Trojan),完全自主可控但配置较复杂,本文不展开。
搭建教程
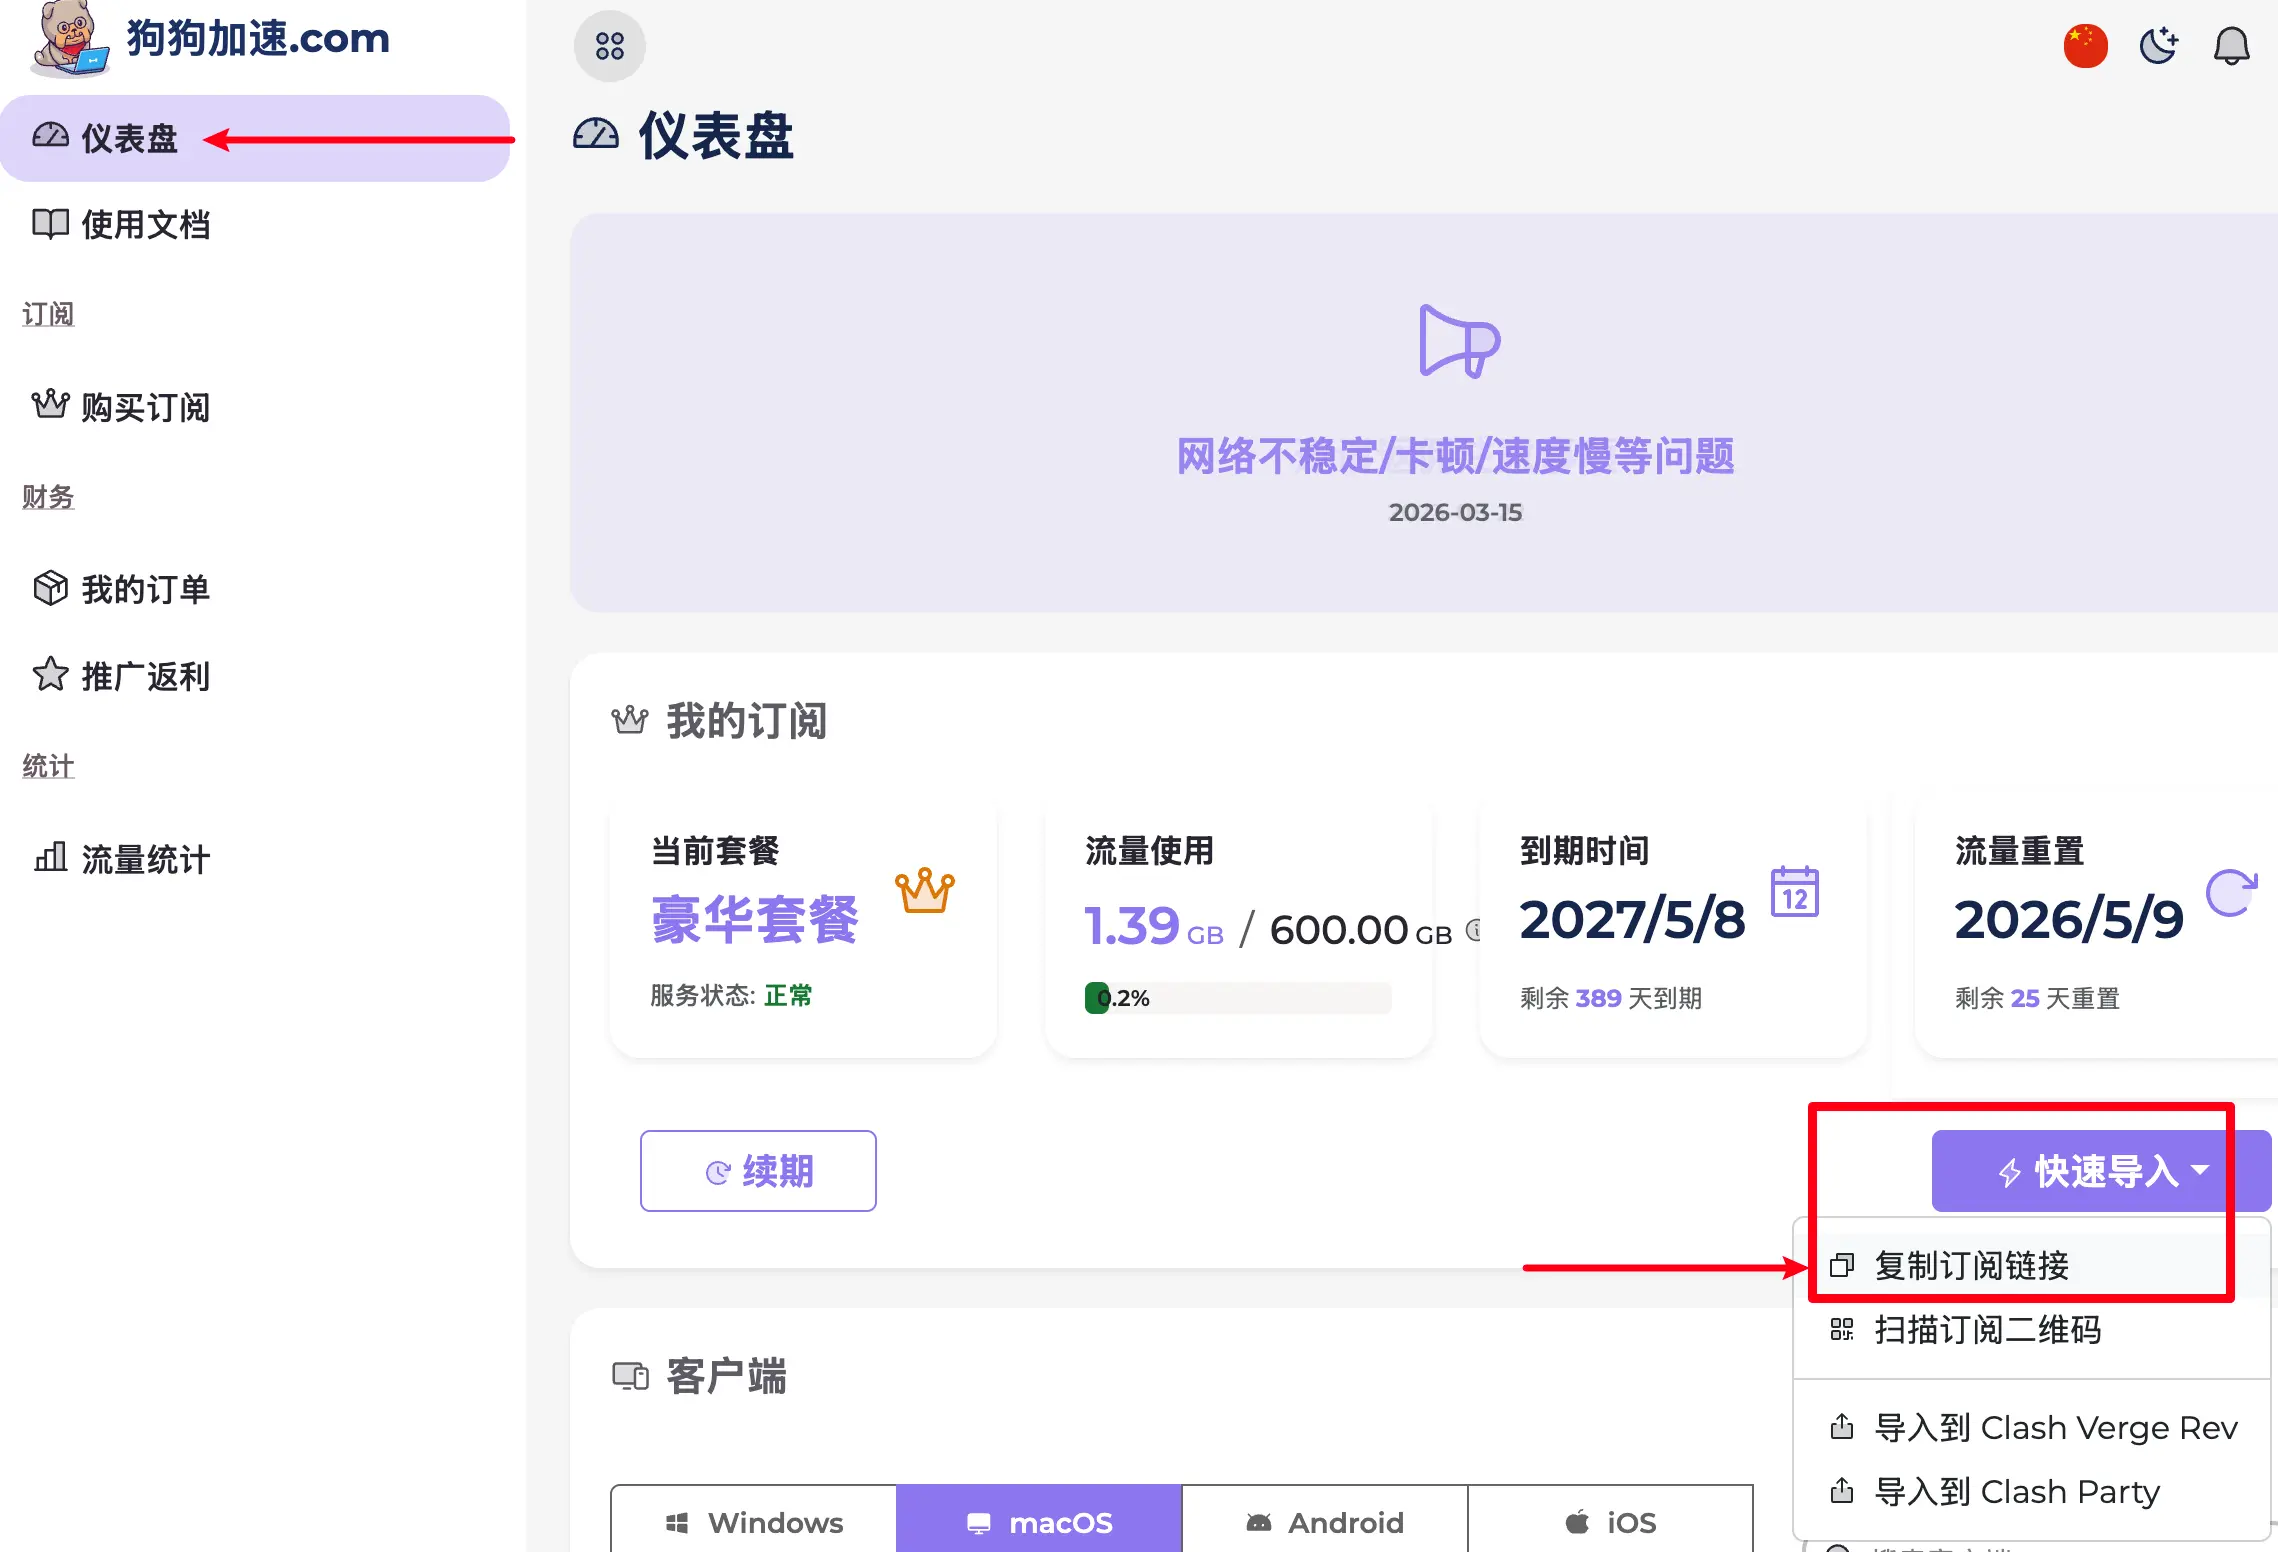
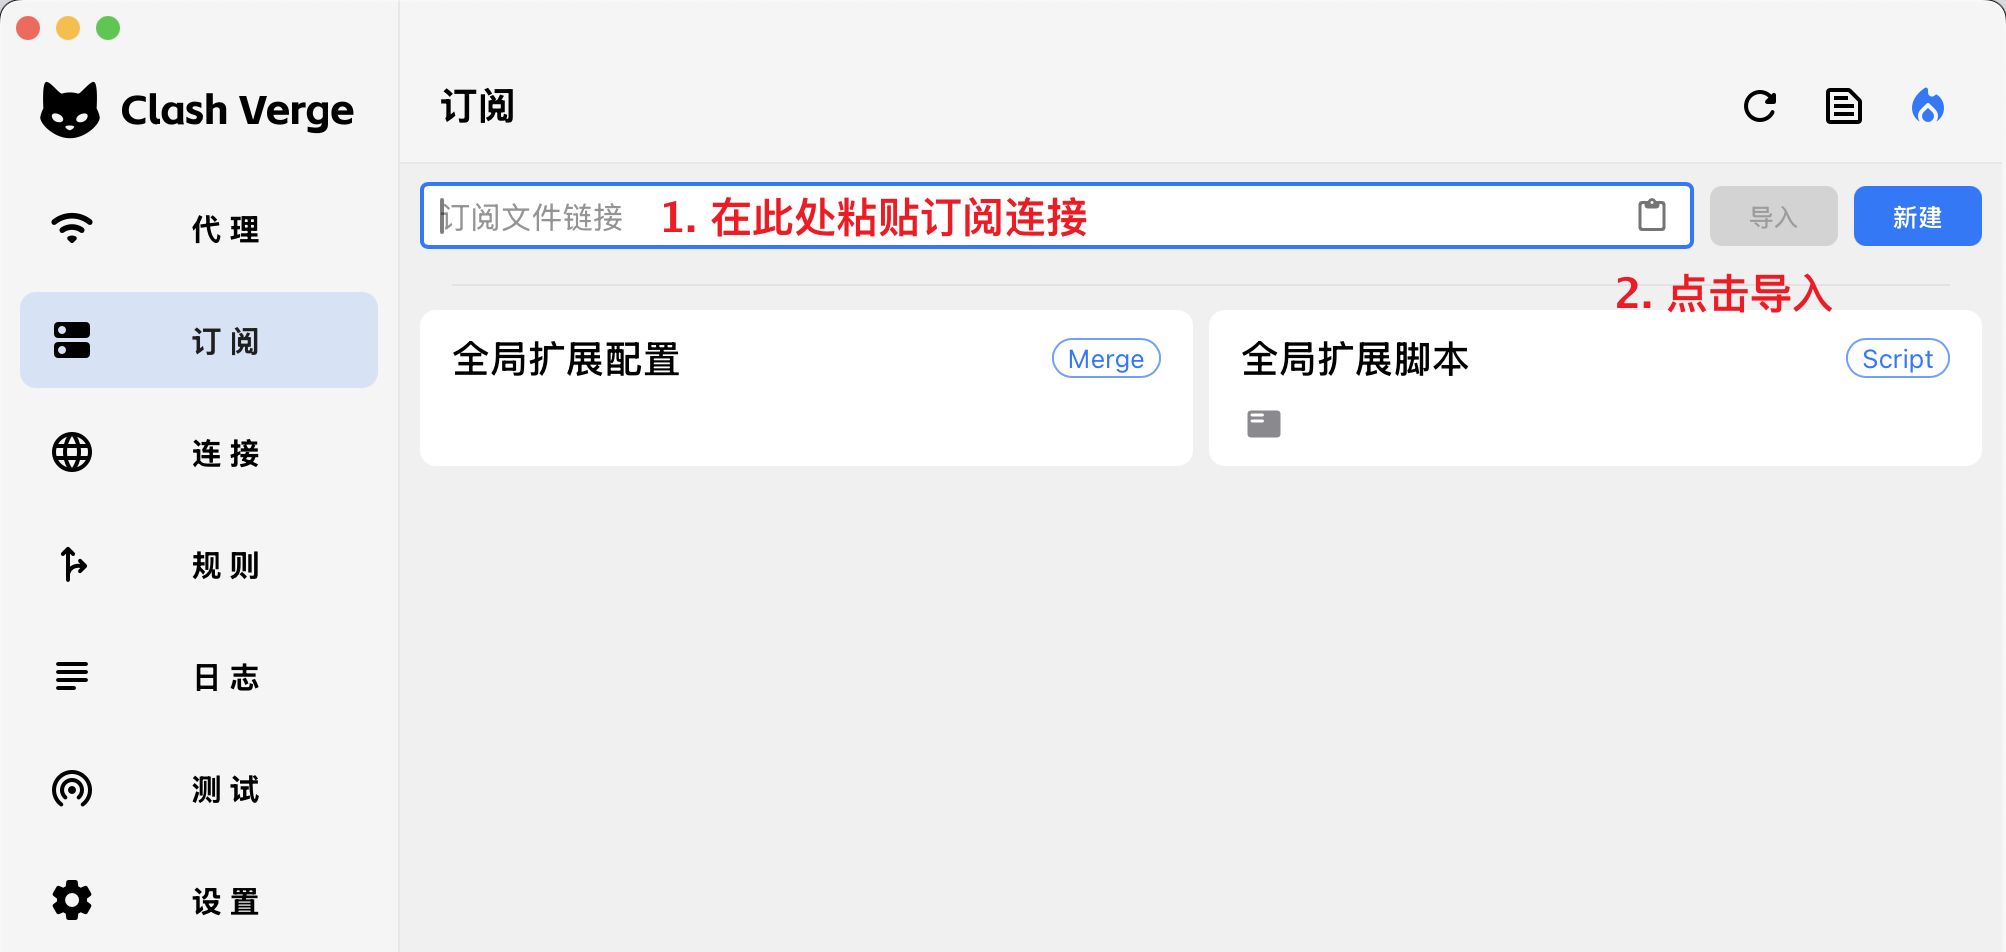
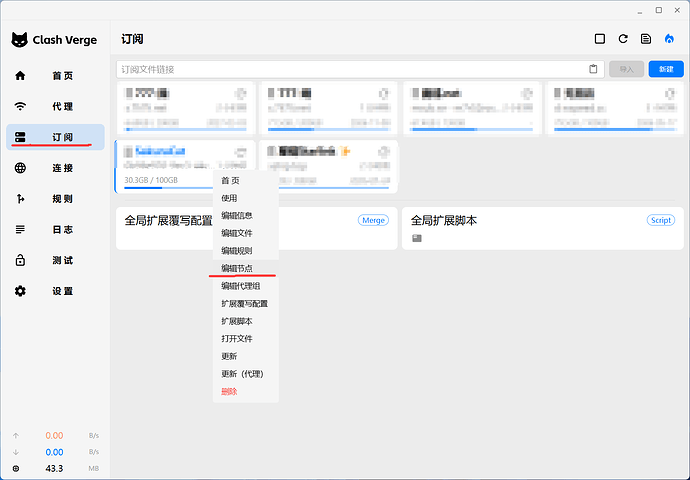
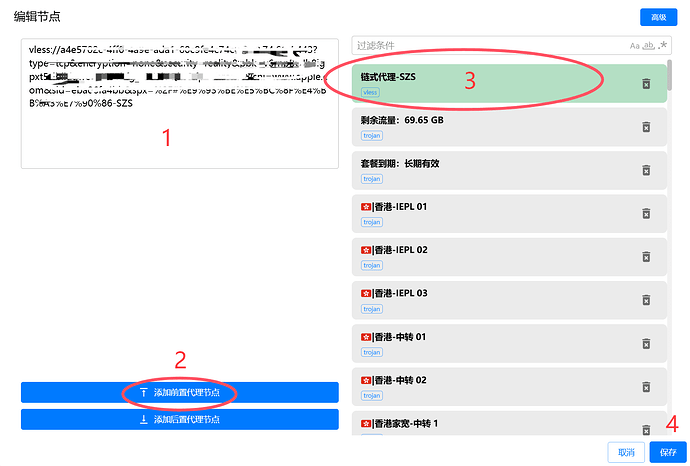
下面分别介绍 Clash Verge Rev(推荐)和 V2rayN(进阶)两种客户端的链式代理配置方法。
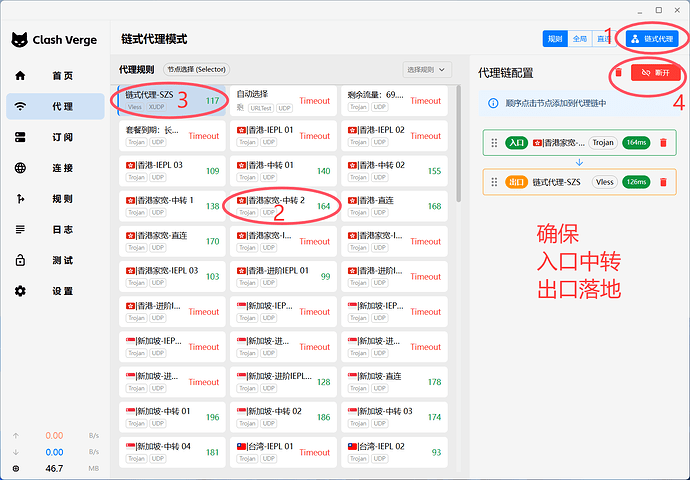
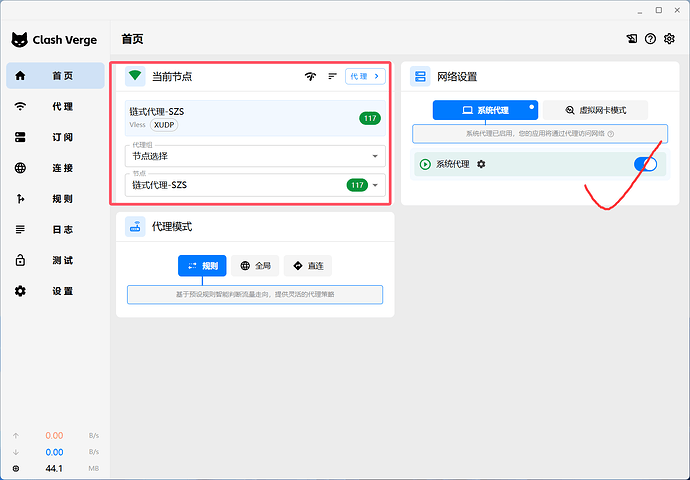
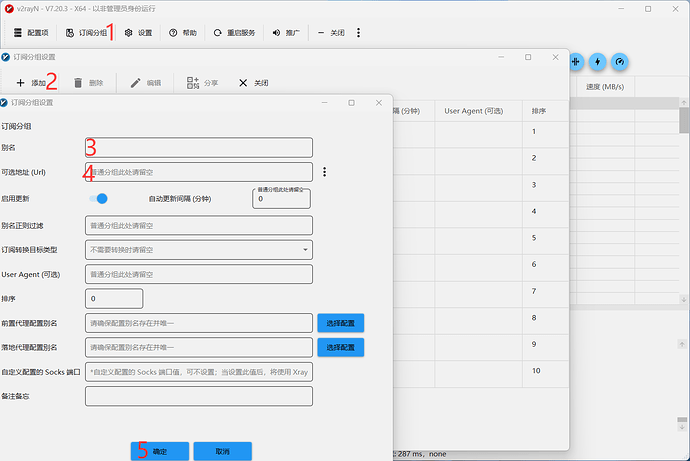
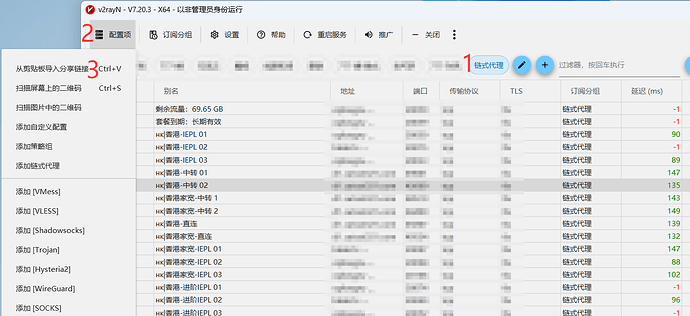
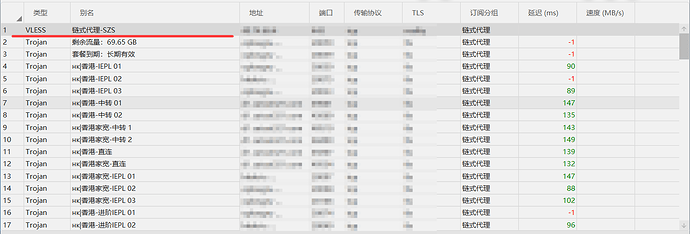
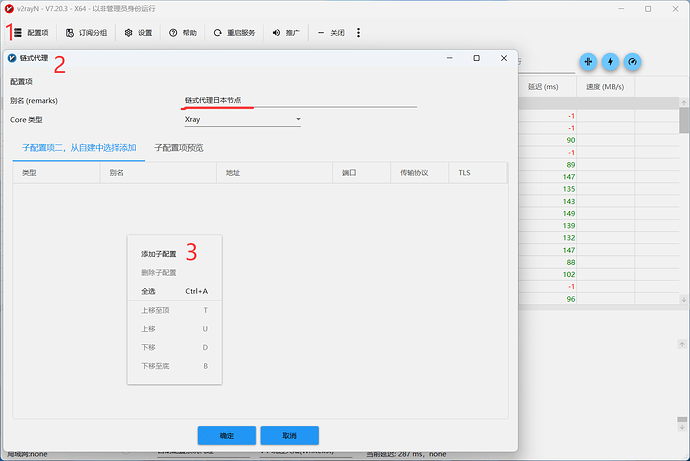
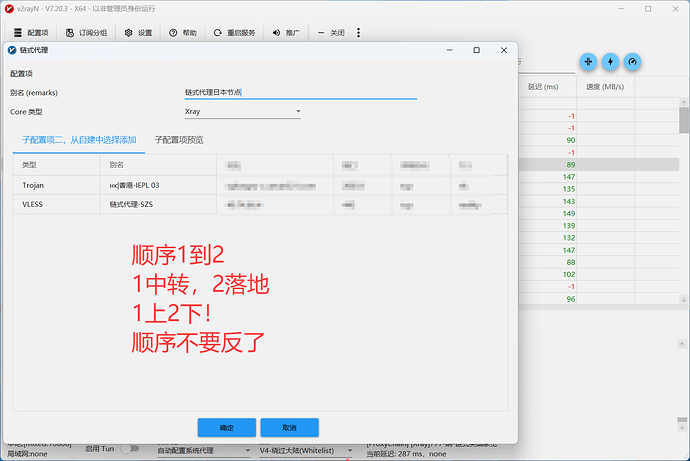
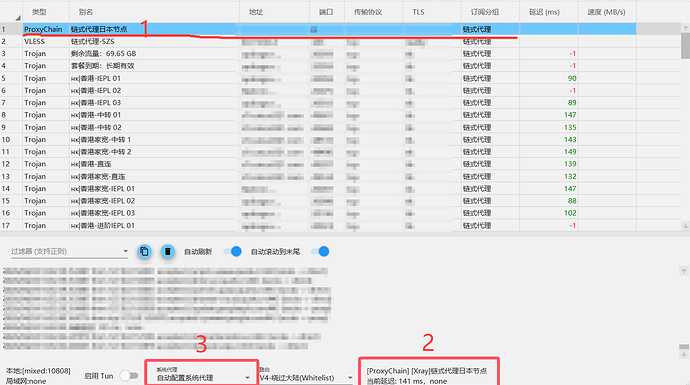
数据流转全过程
一次完整请求中,你的数据经过了哪些环节。
前置节点知道什么?
知道你的真实 IP,知道你要连落地节点,不知道你最终访问了什么网站(数据是加密的)。
落地节点知道什么?
知道你访问了什么网站,不知道你的真实 IP(只看到前置节点的 IP)。
目标网站知道什么?
只看到落地节点的 IP,完全不知道你的真实 IP 和前置节点的存在。
一句话总结
链式代理 = 机场专线提供速度 + 干净住宅 IP 提供身份。
入口解决“能不能快速出去”,出口解决“以什么身份出现”。
Clash Verge Rev 和 V2rayN 都原生支持,配置简单,效果显著。
常见问题
链式代理会让速度变慢吗?
会有轻微影响,因为流量多经过一跳。但如果入口是优质机场专线(IPLC / IEPL),延迟增加通常在 10-30ms 以内,日常使用几乎无感。瓶颈往往在落地节点的带宽上,选择好的 VPS 很重要。
前置节点和落地节点的协议必须一样吗?
不需要。前置和落地可以使用不同协议,比如前置用 Trojan、落地用 VLESS 完全没问题。代理客户端会分别处理每一跳的协议。
V2rayN 和 Clash Verge Rev 选哪个?
新手 / 大多数人推荐 Clash Verge Rev:图形界面直观,订阅导入、规则分流、节点切换都能在 UI 里完成;并且原生支持 relay 链式代理。
V2rayN 配置选项更细,适合熟悉 V2Ray 协议生态、需要精细调节的进阶玩家。两者都活跃维护、都支持链式代理,挑你顺手的就行。
落地节点选自建 VPS 还是 Roxy Browser 这类住宅 IP?
看用途。要做广告 / 跨境账号 / 解锁地区,原生住宅 IP 几乎是必须的,Roxy Browser 这种现成的服务最省事(SOCKS5/HTTP,5% 永久优惠)。要做纯个人科学上网且喜欢折腾,自建 VPS(VLESS / Trojan)也行,但 IP 通常是机房段,部分场景会被识别。
节点顺序搞反了会怎样?
如果把落地节点放在前面、机场节点放在后面,你的流量会先走 VPS 直连(速度慢),再经过机场出去。这样不仅速度慢,而且出口 IP 变成了机场的共享 IP,完全失去了链式代理的意义。
链式代理会消耗双倍流量吗?
会。你访问 1GB 的内容,机场(入口)消耗约 1GB 流量,落地节点(出口)也消耗约 1GB 流量。所以要注意两边的流量配额。
可以用免费节点做前置吗?
技术上可以,但不推荐。免费节点速度慢、不稳定,严重影响链式代理的体验。入口的速度决定了整条链的速度上限,建议用优质机场专线。
落地节点用什么协议最好?
看出口方式。买 Roxy Browser / 类似住宅 IP 服务最常见的是 SOCKS5 / HTTP,开箱即用、IP 干净。如果自建 VPS,推荐 VLESS + TLS + WebSocket 或 Trojan,安全性好、兼容性强,VPS 支持的话 VLESS Reality 也是不错的选择。